 خبرگزاری آبیدرنت
تحول در استانداردهای امنیت سایبری: انتشار چارچوب جامع OWASP برای ارزیابی و تست نفوذ سامانههای هوش مصنوعی و وباپلیکیشنها
سازمان جهانی OWASP چارچوب رسمی OWASP ASI Top 10 را منتشر کرد؛ راهنمایی جامع برای کشف و مسدودسازی آسیبپذیریهای بحرانی در ایجنتهای هوشمند، سرویسهای وب و زیرساختهای سرور.
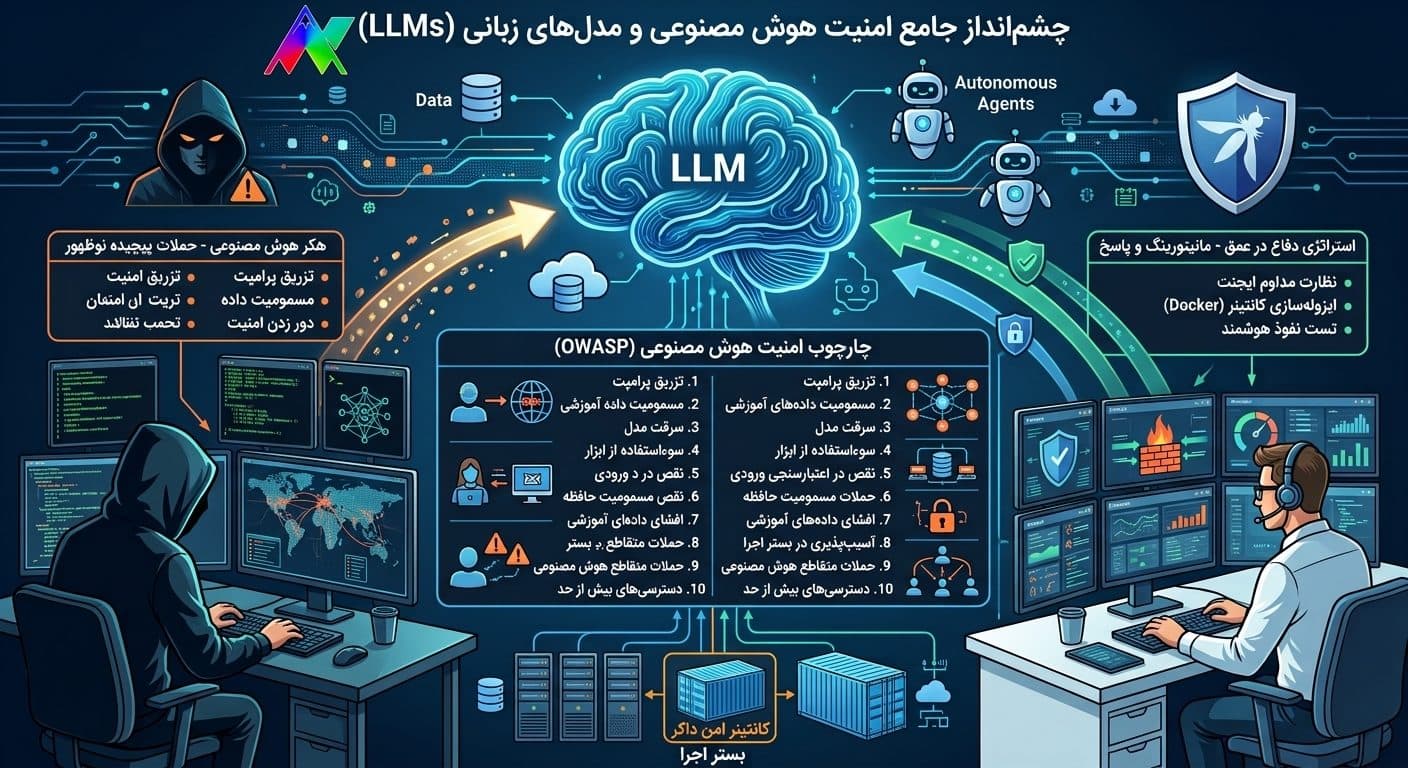
با ادغام گسترده هوش مصنوعی، مدلهای بزرگ زبانی (LLMs) و ایجنتهای خودمختار در معماری نرمافزارها و وباپلیکیشنهای مدرن، ابزارها و روشهای سنتی ارزیابی امنیت دیگر بهتنهایی توانایی مقابله با تهدیدات پیچیده نوظهور را ندارند. در همین راستا، بنیاد جهانی OWASP به عنوان مرجع اصلی استانداردهای امنیت وب، چارچوب جامع OWASP ASI Top 10 را به عنوان راهنمای تخصصی ارزیابی امنیت و تست نفوذ برنامههای کاربردی نسل جدید معرفی کرد.
نقاط کور اسکنرهای خودکار و تهدیدات هوش مصنوعی
گزارشهای جدید نشان میدهند بیش از ۸۰ درصد کدهای توسعهیافته یا یکپارچهشده با سیستمهای هوشمند حاوی باگهای منطقی (Business Logic Failures) هستند؛ آسیبپذیریهایی که اسکنرهای خودکار به دلیل عدم درک منطق برنامهنویسی توانایی شناسایی آنها را ندارند. چارچوب جدید OWASP دقیقاً تمرکز خود را بر روی همین نقاط کور گذاشته است:
- تزریق اهداف و پرامپت (Agent Goal Hijack): انحراف رفتار هوش مصنوعی و سوءاستفاده از منطق پردازشی آن برای دور زدن مکانیزمهای اعتبارسنجی و احراز هویت.
- سوءاستفاده از ابزارها و دسترسیها (Tool Misuse & Identity Abuse): اجرای ناامن دستورات، فراخوانی غیرمجاز APIها و بایپاس سطوح دسترسی توسط ایجنتها.
- مسمومسازی حافظه و بستر اجرا (Context & Memory Poisoning): دستکاری دادههای ورودی جهت ایجاد رخنههای امنیتی عمیق در سطح دیتابیس و سرور.
- آسیبپذیریهای متقاطع وب و API: تداوم خطرات کلاسیک اما بحرانی مانند SQL Injection، آسیبپذیریهای XSS، CSRF، SSRF و اعتبارسنجی ناقص توکنهای JWT در بستر سرویسهای هوشمند.
رویکرد امنیتی دفاع در عمق (Defense in Depth)
کارشناسان برجسته امنیت تاکید میکنند که مصونسازی سامانهها در برابر این تهدیدات نوظهور، نیازمند اتخاذ رویکردی چندلایه و جامع است. ارزیابی امنیتی مؤثر باید شامل موارد زیر باشد:
۱. آزمون نفوذ ترکیبی (Black-box & Grey-box): شبیهسازی دقیق رفتار مهاجمان واقعی بر روی کلاینت، API و سرور برای سنجش عمق دسترسی قابل حصول.
۲. بازبینی امنیتی سورسکد (Secure Code Review): بررسی عمیق کدهای برنامه برای پیشگیری از ضعفهای طراحی و رعایت اصول کدنویسی امن.
۳. ایمنسازی و هاردنینگ سرور (Server Hardening): پیکربندی صحیح دیوارههای آتش، ایزولهسازی سرویسها در محیطهای ایزوله (مانند داکر) و مانیتورینگ مداوم دسترسیها.
۴. ارائه PoC و دستورالعمل رفع (Remediation): ارائه مستندات شفاف فنی همراه با سناریوهای گامبهگام نفوذ و رتبهبندی شدت خطر (CVSS) جهت پچ سریع باگها توسط تیم توسعه و انجام تست مجدد (Re-test) برای اطمینان از انسداد کامل رخنهها.