 خبرگزاری آبیدرنت
امنیت سایبری
۶ خبر با این برچسب منتشر شده است.
برچسبهای مرتبط
تازهترین اخبار
مایکروسافت ۱۴۱۳ آسیبپذیری امنیتی را اصلاح کرد؛ یک نقص ویندوز مورد سوءاستفاده قرار گرفته است.
مایکروسافت در بهروزرسانی امنیتی اکتبر ۲۰۲۶، تعداد ۱۴۱۳ آسیبپذیری را در محصولات خود اصلاح کرد. در میان این موارد، یک نقص امنیتی در Windows Shell با شناسه CVE-2026-96951 قرار دارد که گزارش شده در حملات واقعی مورد سوءاستفاده قرار گرفته است. کاربران و مدیران شبکه باید بهروزرسانیهای امنیتی مرتبط را نصب کنند.
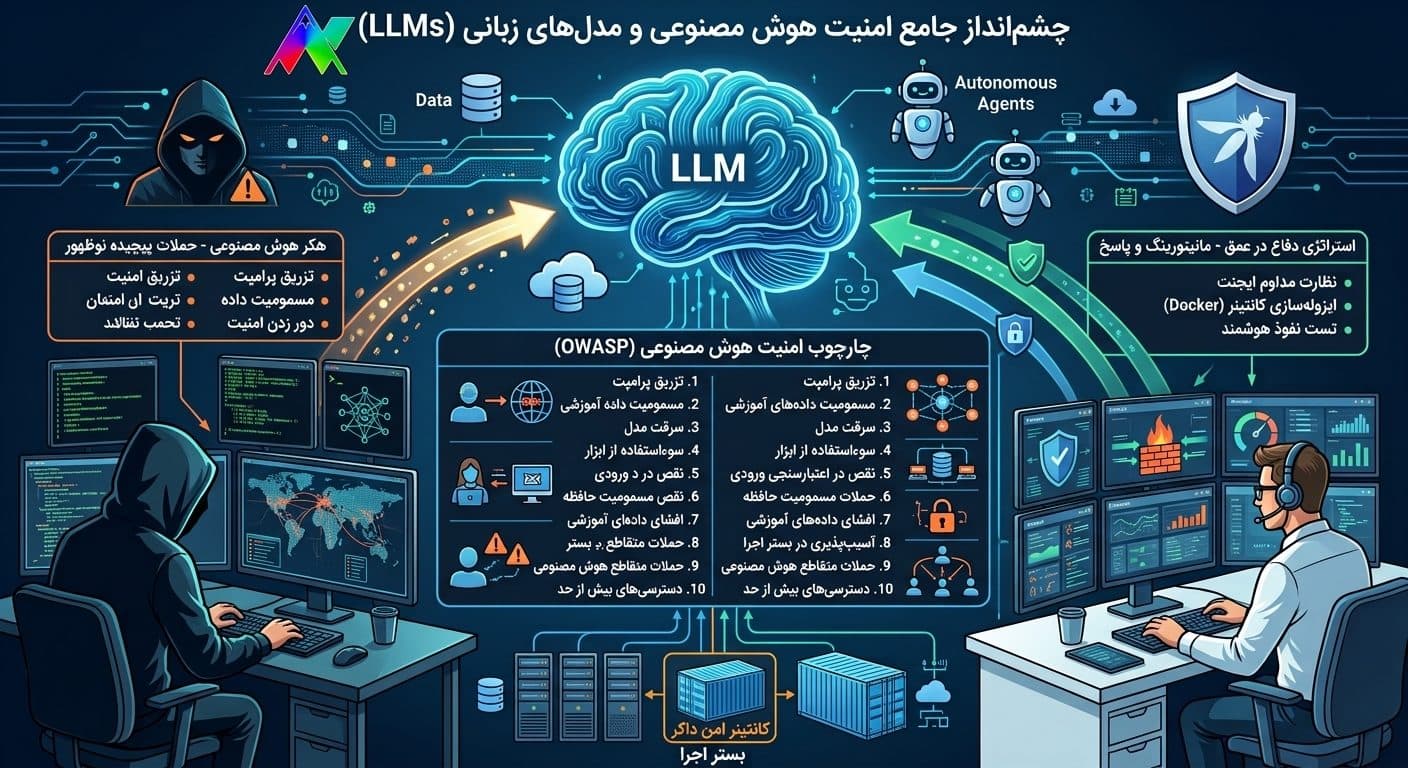
تحول در استانداردهای امنیت سایبری: انتشار چارچوب جامع OWASP برای ارزیابی و تست نفوذ سامانههای هوش مصنوعی و وباپلیکیشنها
سازمان جهانی OWASP چارچوب رسمی OWASP ASI Top 10 را منتشر کرد؛ راهنمایی جامع برای کشف و مسدودسازی آسیبپذیریهای بحرانی در ایجنتهای هوشمند، سرویسهای وب و زیرساختهای سرور.
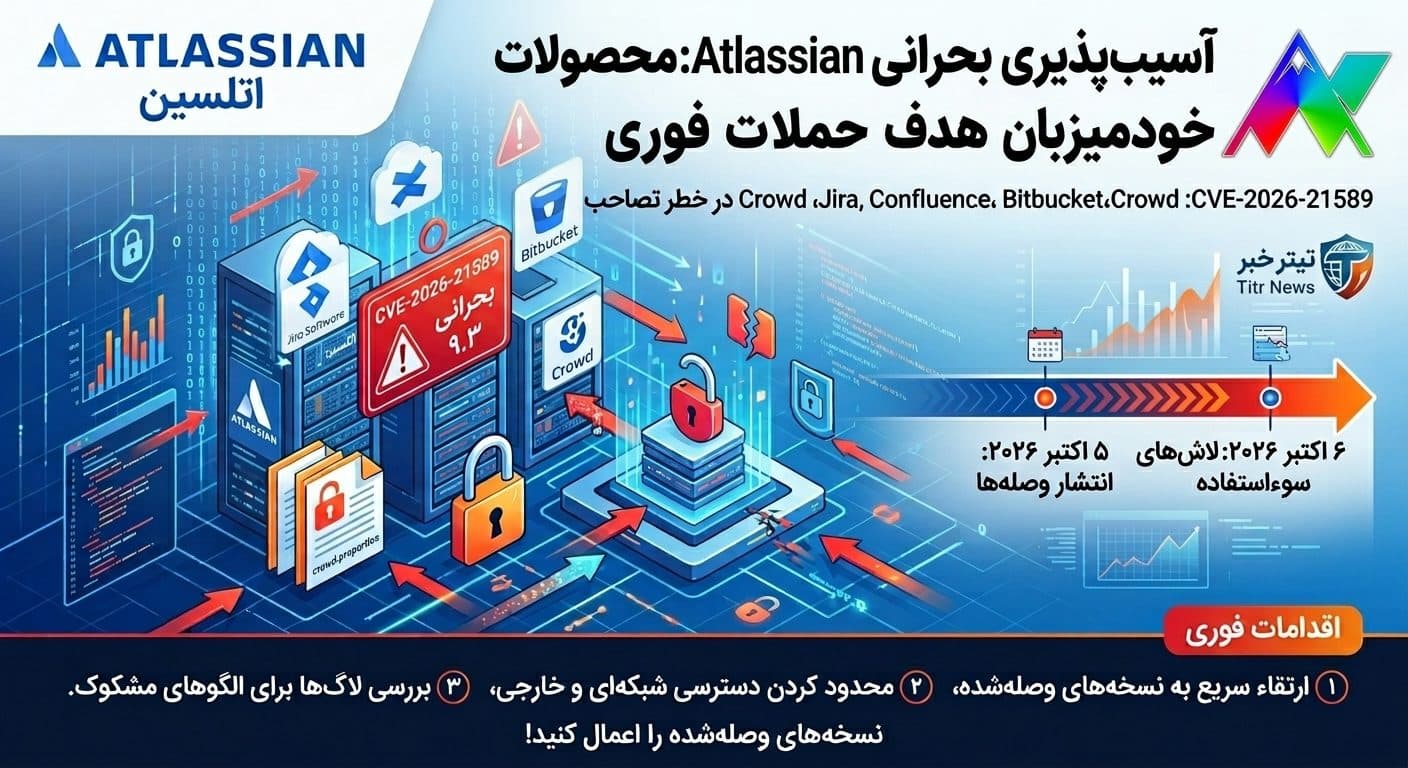
آسیبپذیری بحرانی Atlassian چند ساعت پس از انتشار جزئیات فنی هدف حمله قرار گرفت
آسیبپذیری CVE-2026-21589 با امتیاز ۹٫۳ به مهاجم بدون ورود اجازه میدهد فایلهای سرورهای Atlassian Data Center را بخواند. حملهها یک روز پس از اطلاعیه شروع شده؛ فوراً ارتقا دهید.
جهش فناوری پردازش کوانتومی و یکپارچهسازی آن با زیرساختهای رایانش ابری
پیشرفت غیرمنتظره در اصلاح خطای کوانتومی، امکان ادغام پردازندههای کوانتومی با زیرساختهای ابری بزرگ را برای خطوط تولید نرمافزار فراهم کرد.
تعلیق برنامه پاداش باگ گوگل به دلیل هجوم گزارشهای نامعتبر هوش مصنوعی
گوگل برنامه پاداش آسیبپذیری نرمافزارهای متنباز (OSS VRP) خود را به دلیل افزایش سیلآسای گزارشهای غیرواقعی و متوهمانه تولیدشده توسط هوش مصنوعی، تا اوایل سال ۲۰۲۷ به حالت تعلیق درآورد.
پروژه NLC: تولید مستقیم فایلهای باینری توسط هوش مصنوعی بدون نیاز به کامپایلر
پروژه متنباز NLC نشان میدهد که مدلهای زبانی بزرگ چگونه میتوانند بدون نیاز به کامپایلر، اسمبلر یا لینکر و تنها با اتکا به یک حلقه اعتبارسنجی خودکار، فایلهای باینری اجرایی و هدرهای ELF را بایتبهبایت تولید کنند.