 خبرگزاری آبیدرنت
آسیبپذیری بحرانی Atlassian چند ساعت پس از انتشار جزئیات فنی هدف حمله قرار گرفت
آسیبپذیری CVE-2026-21589 با امتیاز ۹٫۳ به مهاجم بدون ورود اجازه میدهد فایلهای سرورهای Atlassian Data Center را بخواند. حملهها یک روز پس از اطلاعیه شروع شده؛ فوراً ارتقا دهید.
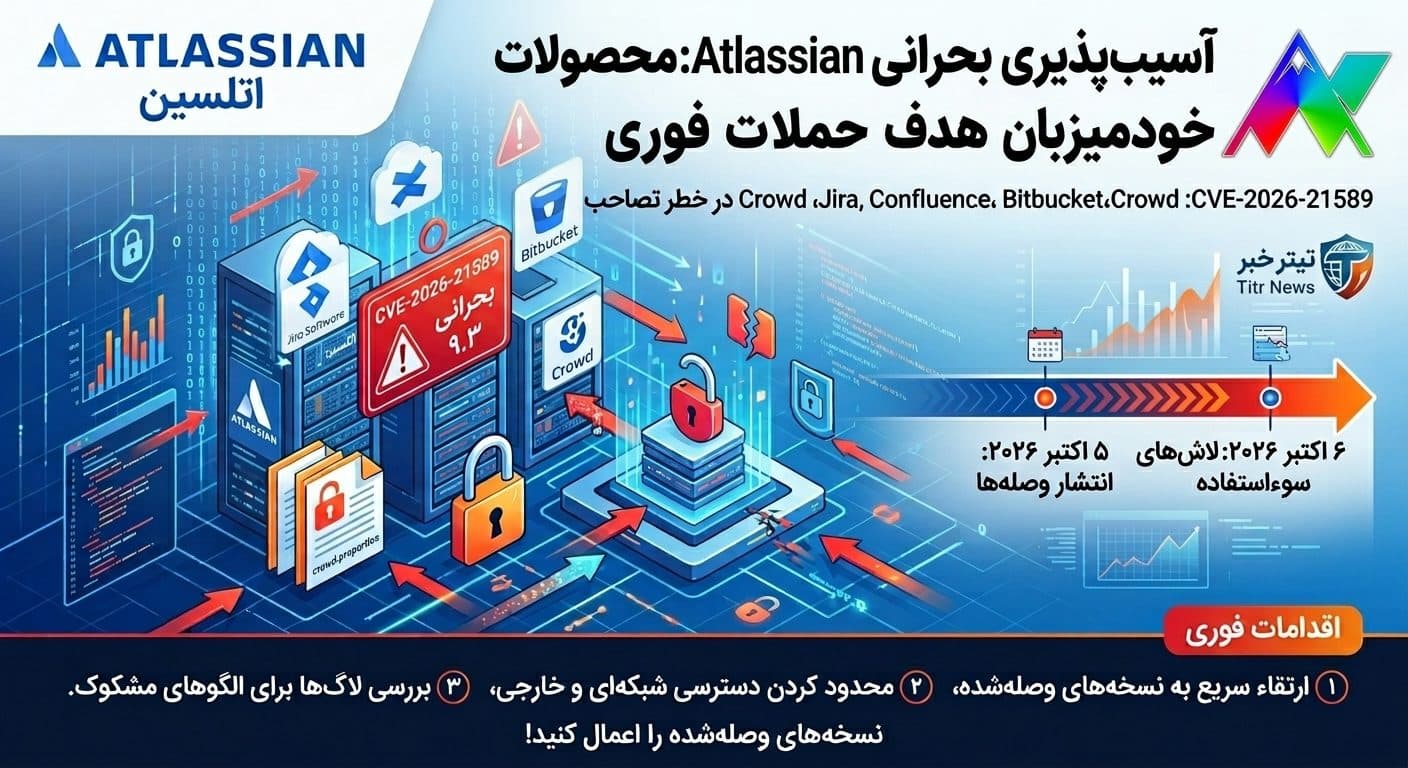
آسیبپذیری بحرانی Atlassian با شناسهی CVE-2026-21589 در محصولات خودمیزبان این شرکت، از جمله Jira، Confluence و Bitbucket، تنها یک روز پس از انتشار وصلهها هدف تلاشهای سوءاستفاده قرار گرفت. Atlassian این نقص را ۵ اکتبر ۲۰۲۶ (۱۳ مهر ۱۴۰۵) با امتیاز ۹٫۳ در مقیاس CVSS 4.0 اعلام کرد. مهاجم برای بهرهبرداری از آن نیازی به ورود به سامانه ندارد.
آسیبپذیری بحرانی Atlassian دقیقاً چیست؟
CVE-2026-21589 یک نقص دسترسی دلخواه به فایل از نوع پیمایش مسیر (path traversal) است. مهاجم بدون احراز هویت میتواند به فایلهای مشخصی در ریشهی وباپلیکیشن دسترسی پیدا کند، به شرط آنکه نام و مسیر دقیق فایل را بداند. پژوهشگران watchTowr ریشهی مشکل را در کتابخانهی مشترک atlassian-plugins-webresource یافتند. این کتابخانه دو علامت «::» را به «/» تبدیل میکند و همین، با درخواستهای دستساز به مسیرهای منابع افزونهها، پیمایش مسیر را ممکن میکند. آنها فایلهای محافظتشده را در Jira، Confluence و Bitbucket خواندند، اما روششان از محدودهی Tomcat برنامه بیرون نرفت.
خطر اصلی: تصاحب Jira از مسیر Crowd
بزرگترین خطر در استقرارهایی است که Jira به Crowd (سامانهی مدیریت هویت و SSO اتلسین) وصل است. در این حالت مهاجم میتواند فایل crowd.properties را بخواند، که اعتبارنامهی برنامه را بهصورت متن ساده نگه میدارد. سپس با آن از طریق APIی Crowd کاربر تازه میسازد و او را به گروه مدیران Jira اضافه میکند. این سناریو به دسترسی شبکهای به Crowd و کافیبودن مجوزهای برنامه بستگی دارد؛ محدودکردن آیپیهای مجاز، بهرهبرداری را بسیار دشوارتر میکند.
شروع حملهها
شرکت Previdian میگوید ظرف کمتر از دو ساعت پس از انتشار گزارش فنی watchTowr، شبکهی هانیپات او تلاش برای سوءاستفاده ثبت کرد (۶ اکتبر). بعد از آن یک قالب Nuclei هم برای اسکن خودکار منتشر شد. Previdian سه آیپی مهاجم را شناسایی کرده (38.60.157[.]86، 146.70.187[.]234 و 159.26.119[.]225) و انتظار دارد تلاشها در روزها و هفتههای آینده بهشدت افزایش یابد. در زمان گزارش SecurityWeek، این نقص هنوز در فهرست KEV سازمان CISA نبود.
کدام محصولات آسیبپذیرند؟
همهی نسخههای پیش از نسخههای وصلهشدهی هشت محصول خودمیزبان آسیبپذیرند، حتی نسخههایی که پایان عمرشان رسیده است: Bitbucket، Confluence، Jira Software، Jira Service Management، Bamboo، Crowd، Crucible و Fisheye. کاربران Atlassian Cloud نیازی به اقدام ندارند. نسخههای قدیمی Server طبق رکورد CVE آسیبپذیر ثبت شدهاند، ولی نسخهی وصلهشدهای برایشان اعلام نشده است.
نسخههای وصلهشده
Bitbucket Data Center: 9.4.26، 10.2.8 و 10.5.1
Confluence Data Center: 9.2.26 و 10.2.19
Jira Software Data Center: 9.12.40، 10.3.26 و 11.3.12
Jira Service Management Data Center: 5.12.40، 10.3.26 و 11.3.12
Bamboo Data Center: 10.2.24 و 12.1.12
Crowd Data Center: 6.3.7، 7.0.3، 7.1.7 و 7.2.4
Crucible و Fisheye: 4.9.15
برای شاخههایی که نسخهی وصلهشده ندارند، باید به نسخهی LTS وصلهشده یا جدیدتر ارتقا داد.
در برابر آسیبپذیری بحرانی Atlassian چه باید کرد؟
۱. هرچه سریعتر به نسخهی وصلهشده ارتقا دهید.
۲. اگر ارتقای فوری ممکن نیست، دسترسی بیرونی را محدود کنید و قانون WAF یا پروکسی برای الگوهای پیمایش مسیر بگذارید. Atlassian برای Confluence، Jira، JSM، Bamboo و Crowd قوانین Tomcat RewriteValve و برای Bitbucket قانون بازنویسی URL منتشر کرده است.
۳. لاگهای دسترسی را برای الگوی مشکوک جستوجو کنید و هر درخواست را تا دو بار decode کنید، چون مهاجمان کاراکترها را دوبار encode میکنند. Atlassian نمیتواند تأیید کند نمونهی شما هدف حمله بوده یا نه.
۴. اگر Jira به Crowd وصل است، دسترسی شبکهای Crowd را به آیپیهای مجاز محدود و اعتبارنامهها را تعویض کنید.
۵. watchTowr ابزار رایگانی برای بررسی آسیبپذیری منتشر کرده است؛ آن را فقط روی سامانههای خودتان اجرا کنید.
سابقه
تاریخچهی نرمافزارهای خودمیزبان Atlassian نگرانکننده است. نقصهای Confluence با شناسههای CVE-2022-26134 و CVE-2023-22515 هم کوتاهزمانی پس از افشا در حملات واقعی استفاده شدند.
ارزیابی دورهای سطح حملهی سامانههای در معرض اینترنت و هاردنینگ سرور، از جمله راههای کاهش ریسک رخدادهایی مانند آسیبپذیری بحرانی Atlassian است.
منابع: BleepingComputer، SecurityWeek، Help Net Security، The Hacker News، اطلاعیهی Atlassian