پرش به محتوای اصلی
خبرگزاری آبیدرنت

جهش فناوری پردازش کوانتومی و یکپارچه‌سازی آن با زیرساخت‌های رایانش ابری

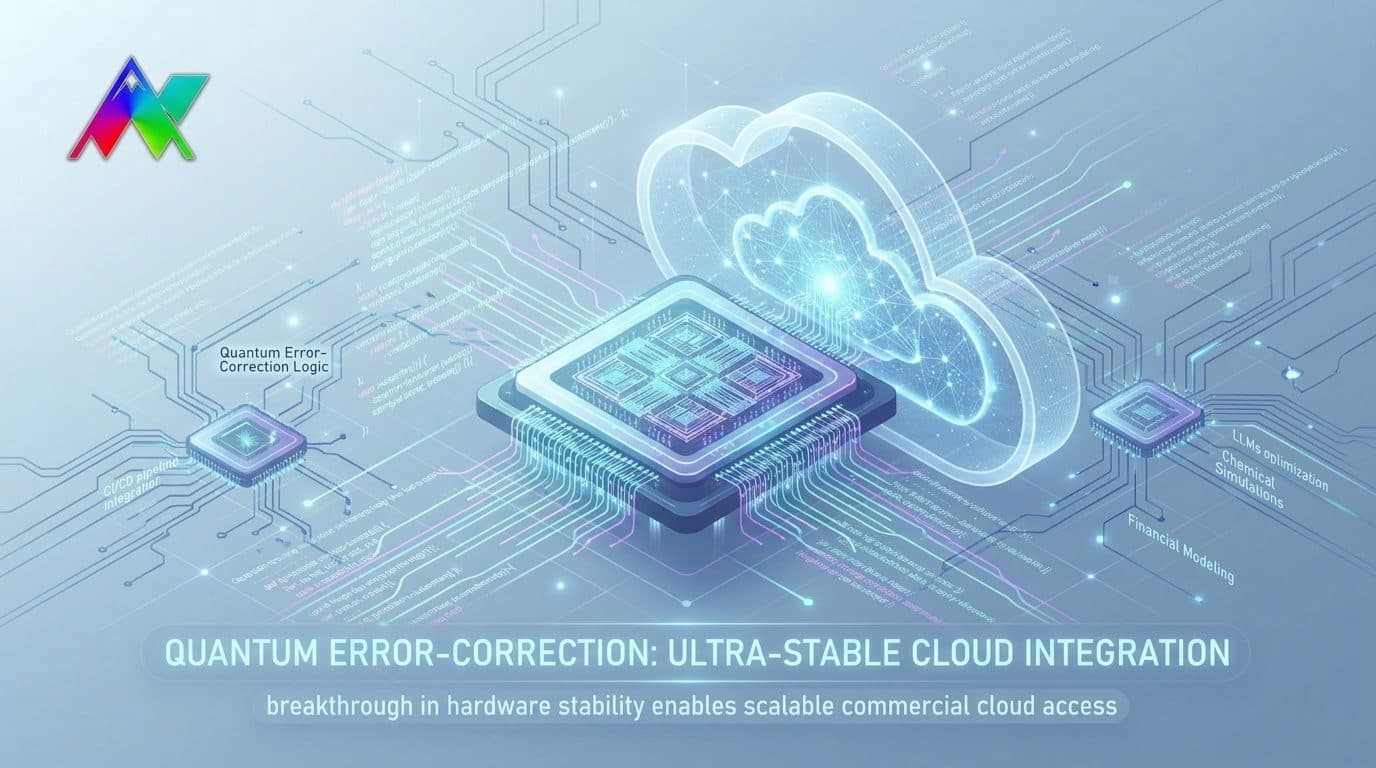
پیشرفت غیرمنتظره در اصلاح خطای کوانتومی، امکان ادغام پردازنده‌های کوانتومی با زیرساخت‌های ابری بزرگ را برای خطوط تولید نرم‌افزار فراهم کرد.

ا
ارشیا حاجی
۱ دقیقه مطالعه
هم‌رسانی
جهش فناوری پردازش کوانتومی و یکپارچه‌سازی آن با زیرساخت‌های رایانش ابری

صنعت برنامه‌نویسی و مهندسی نرم‌افزار شاهد یک نقطه عطف تاریخی در فناوری رایانش کوانتومی است. غول‌های فناوری موفق شده‌اند سیستم‌های جدید اصلاح خطای کوانتومی (Quantum Error Correction) را در سطح سخت‌افزاری عملیاتی کنند؛ مشکلی که سال‌ها مانع از کاربردی شدن رایانش کوانتومی در مقیاس تجاری شده بود.

با رفع این پایداری، شرکت‌های بزرگ ارائه‌دهنده خدمات ابری توانسته‌اند سامانه‌های کوانتومی را به شکل مستقیم درون خطوط CI/CD و سرویس‌های ابری خود ادغام کنند. این موضوع دسترسی توسعه‌دهندگان به توان پردازش کوانتومی را از طریق SDKها و APIهای استاندارد امکان‌پذیر کرده است. اکنون برنامه‌نویسان نیازی به دانش عمیق فیزیک کوانتوم ندارند و می‌توانند با الگوریتم‌های بهینه‌سازی، شبیه‌سازی‌های پیچیده شیمیایی، مدل‌سازی‌های مالی و بهینه‌سازی مدل‌های هوش مصنوعی بزرگ (LLM) را مستقیماً از طریق کدهای روزمره خود روی سخت‌افزار کوانتومی اجرا کنند.

این تحول همچنین بازنگری جدی در استانداردهای امنیت نرم‌افزار و الگوریتم‌های رمزشناسی را به همراه داشته و سازمان‌ها را مجبور کرده است تا برنامه‌های خود را سریع‌تر به استانداردهای رمزنگاری پساکوانتومی (PQC) مجهز کنند.
برچسب‌ها

اخبار مرتبط

امنیت سایبری

مایکروسافت ۱۴۱۳ آسیب‌پذیری امنیتی را اصلاح کرد؛ یک نقص ویندوز مورد سوءاستفاده قرار گرفته است.

مایکروسافت در به‌روزرسانی امنیتی اکتبر ۲۰۲۶، تعداد ۱۴۱۳ آسیب‌پذیری را در محصولات خود اصلاح کرد. در میان این موارد، یک نقص امنیتی در Windows Shell با شناسه CVE-2026-96951 قرار دارد که گزارش شده در حملات واقعی مورد سوءاستفاده قرار گرفته است. کاربران و مدیران شبکه باید به‌روزرسانی‌های امنیتی مرتبط را نصب کنند.

ارشیا حاجی
امنیت سایبری

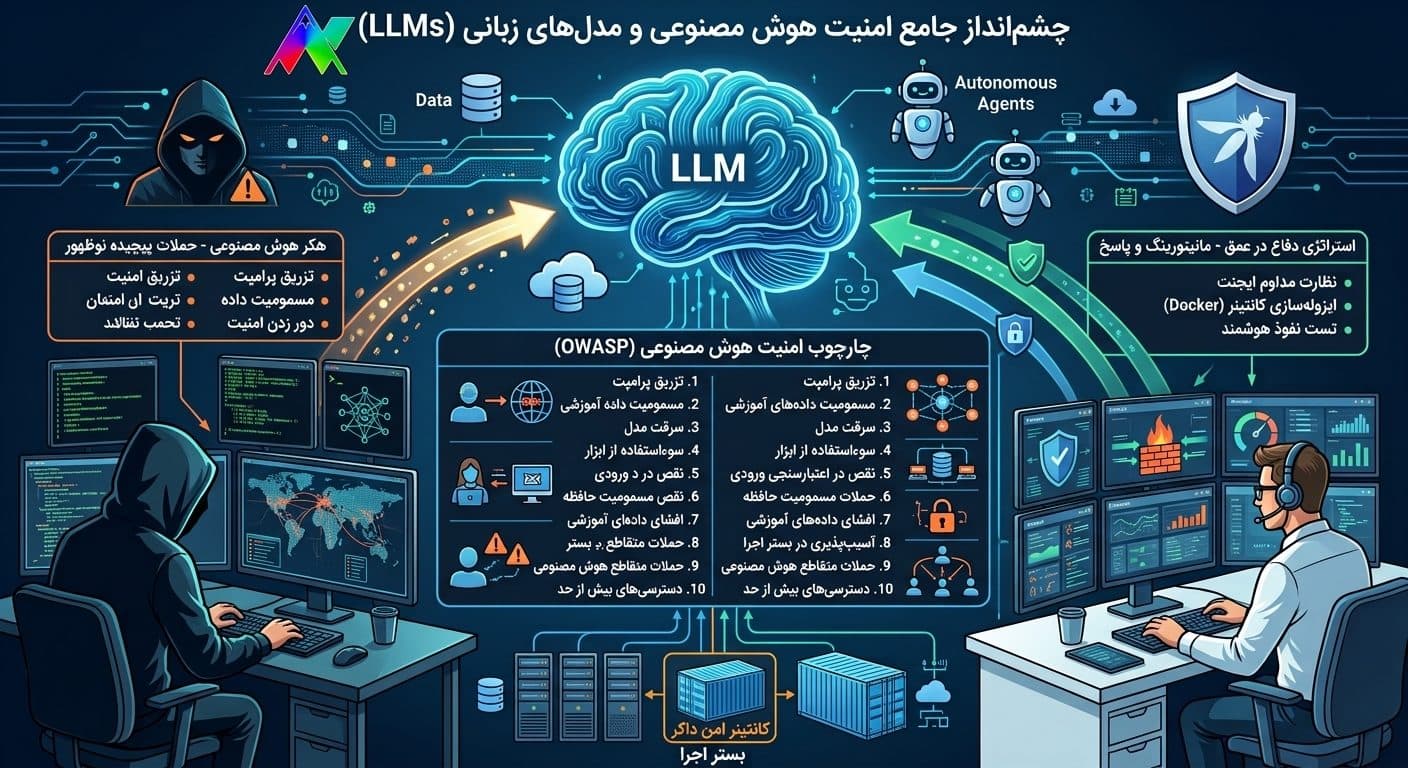
تحول در استانداردهای امنیت سایبری: انتشار چارچوب جامع OWASP برای ارزیابی و تست نفوذ سامانه‌های هوش مصنوعی و وب‌اپلیکیشن‌ها

سازمان جهانی OWASP چارچوب رسمی OWASP ASI Top 10 را منتشر کرد؛ راهنمایی جامع برای کشف و مسدودسازی آسیب‌پذیری‌های بحرانی در ایجنت‌های هوشمند، سرویس‌های وب و زیرساخت‌های سرور.

ارشیا حاجی
امنیت سایبری

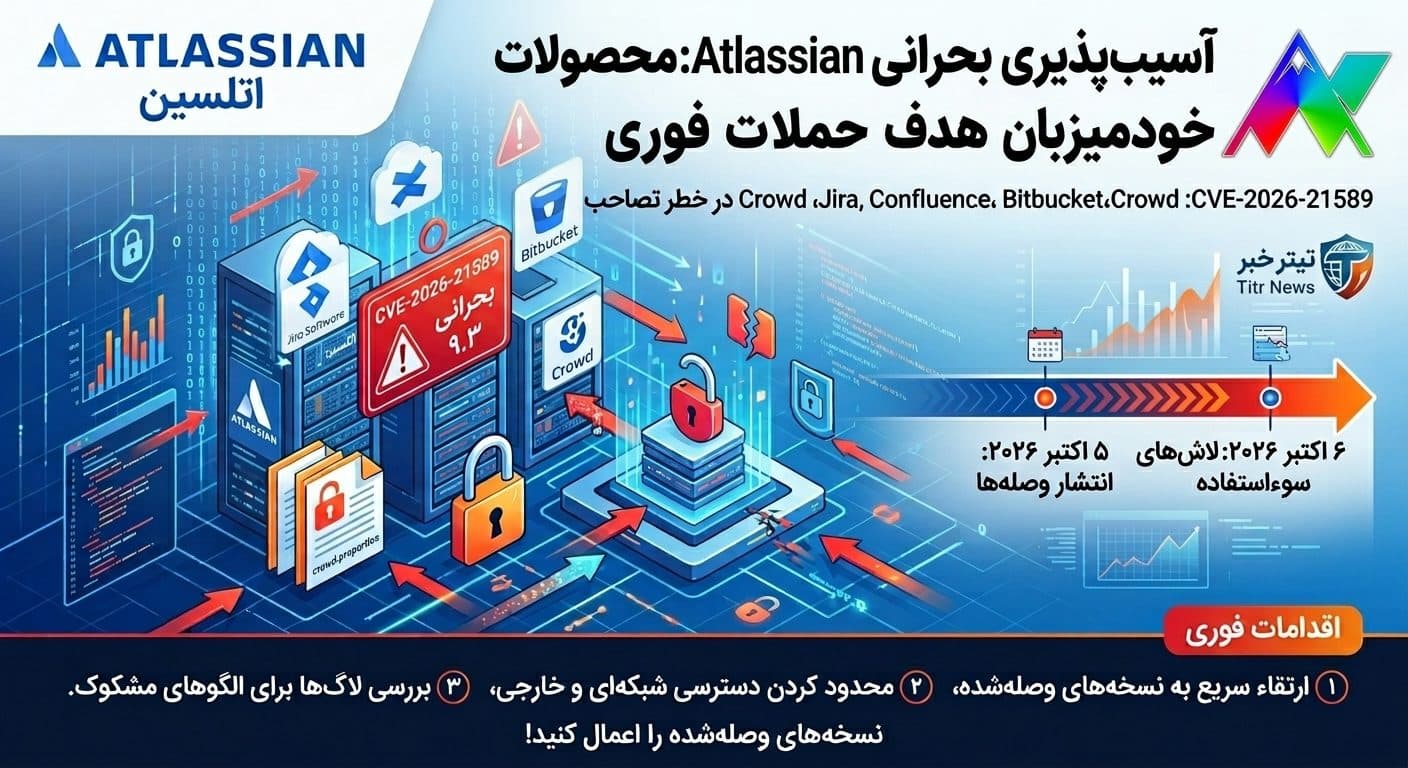
آسیب‌پذیری بحرانی Atlassian چند ساعت پس از انتشار جزئیات فنی هدف حمله قرار گرفت

آسیب‌پذیری CVE-2026-21589 با امتیاز ۹٫۳ به مهاجم بدون ورود اجازه می‌دهد فایل‌های سرورهای Atlassian Data Center را بخواند. حمله‌ها یک روز پس از اطلاعیه شروع شده؛ فوراً ارتقا دهید.

ارشیا حاجی
بازگشت به صفحه‌ی نخست